Domain youngtimer-forum.de kaufen?
Wir ziehen mit dem Projekt
youngtimer-forum.de um.
Sind Sie am Kauf der Domain
youngtimer-forum.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain youngtimer-forum.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
Schoch, Marcel: Das ultimative Auto-Schrauberbuch - Oldtimer und YoungtimerDas ultimative Auto-Schrauberbuch - Oldtimer und Youngtimer , Reparatur - Wartung - Werkzeug , Transportsysteme > Autoteile & Zubehör , Erscheinungsjahr: 20240906, Produktform: Leinen, Autoren: Schoch, Marcel, Seitenzahl/Blattzahl: 288, Themenüberschrift: TRANSPORTATION / Automotive / General, Keyword: auto reparieren; buch oldtimer auto; oldtimer buch; oldtimer fachbuch; oldtimer geschenke; oldtimer kaufberatung; oldtimer ratgeber; oldtimer restaurieren, Fachschema: Auto / Bildband, Katalog, Test, Warengruppe: HC/Auto/Motorrad/Moped, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 296, Breite: 228, Höhe: 24, Gewicht: 1558, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Handbuch Oldtimer-RestaurierungAuf Vielfachen Wunsch Hat Heel Zwei Lange Vergriffene Handbücher Wieder Aufgelegt Und In Einem Band Zusammengefasst: Die Beiden Restaurier-bibeln Aus Der Reihe Edition Oldtimer Markt: 'oldtimer-bauteile Selbst Repariert' Und 'oldtimer...39,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Oldtimer & Youngtimer fotografierenDieses Buch zeigt in Wort und Bild, wie Sie Fahrzeuge aller Art, auf zwei oder auf vier Rädern, fotografisch gekonnt in Szene setzen. Sie finden Anregungen und Tipps, wie und wo Sie geeignete (Kfz-)Modelle finden und wo Sie sie am besten ablichten. Erfahren Sie, welches Equipment Sie benötigen, was Sie beim Fotografieren beachten sollten und wie Sie Ihre Fotos bearbeiten. Erfolgreich Oldtimer fotografieren Blicken Sie dem Locationscout und Fotoproducer Charlie Dombrow über die Schulter und seien Sie dabei, wenn Profis der Branche professionelle Car-Shootings durchziehen. Sehen Sie, wie erfolgreiche Werbefotografen mit immensem Aufwand perfekte Bilder der neuesten Fahrzeug-Modelle schießen. Da Ihr Budget dazu jedoch vermutlich nicht ausreicht, übersetzt der Autor deren Technik für Sie und beweist, dass Fotokünstler mit Benzin im Blut auch bei angezogener Finanzbremse großartige ...29,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
BMW oder Mercedes - Oldtimer oder Youngtimer?
Die Wahl zwischen BMW und Mercedes hängt von persönlichen Vorlieben und Bedürfnissen ab. Beide Marken haben eine lange Tradition und bieten hochwertige Fahrzeuge. Bei der Entscheidung zwischen Oldtimer und Youngtimer kommt es darauf an, ob man den Charme und die Herausforderungen eines älteren Fahrzeugs schätzt oder lieber ein etwas moderneres Modell bevorzugt, das möglicherweise noch einfacher zu warten und zu reparieren ist. **
-
Was ist ein zuverlässiger Alltags-Youngtimer/Oldtimer?
Ein zuverlässiger Alltags-Youngtimer/Oldtimer könnte beispielsweise der Volkswagen Golf der dritten Generation (Baujahr 1991-1997) sein. Dieses Modell gilt als robust und langlebig, mit einer breiten Verfügbarkeit von Ersatzteilen. Ein weiteres Beispiel wäre der Mercedes-Benz W124 (Baujahr 1984-1997), der für seine solide Bauweise und Zuverlässigkeit bekannt ist. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **


Ab wann gilt ein Auto als Oldtimer oder Youngtimer?
Ein Auto gilt in der Regel als Oldtimer, wenn es mindestens 30 Jahre alt ist und weitgehend im Originalzustand erhalten wurde. Ein Youngtimer hingegen ist in der Regel zwischen 20 und 30 Jahre alt und kann sowohl im Originalzustand als auch modifiziert sein. Die genaue Definition kann jedoch je nach Land und individuellen Kriterien variieren. **
Wann ist ein Fahrzeug ein Youngtimer?
Ein Fahrzeug wird in der Regel als Youngtimer bezeichnet, wenn es zwischen 20 und 30 Jahren alt ist. In dieser Zeit hat es bereits einen gewissen historischen Wert erlangt, aber ist noch nicht so alt, um als Oldtimer zu gelten. Youngtimer zeichnen sich oft durch ein zeitgenössisches Design und Technologie aus, das sie von modernen Fahrzeugen unterscheidet. Sie erfreuen sich bei Liebhabern und Sammlern großer Beliebtheit und werden oft als Investition betrachtet. Die Bezeichnung Youngtimer kann je nach Land und Kultur unterschiedlich interpretiert werden, aber im Allgemeinen bezieht sie sich auf Fahrzeuge, die sich in einem Übergangsstadium zwischen neu und alt befinden. **
Top-Angebote
Produkte zum Begriff Botnet:
-
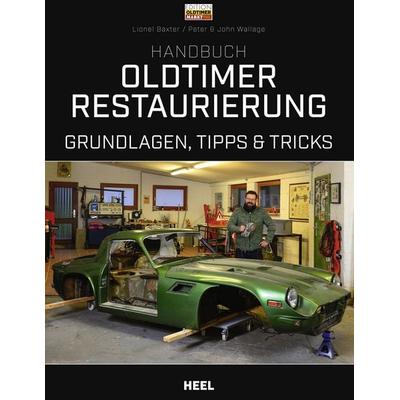
Handbuch Oldtimer-Restaurierung, Ratgeber von Lionel BaxterAuf vielfachen Wunsch hat HEEL zwei lange vergriffene Handbücher wieder aufgelegt und in einem Band zusammengefasst: Die beiden Restaurier-Bibeln aus der Reihe Edition Oldtimer Markt, "Oldtimer-Bauteile selbst repariert" und "Oldtimer Restaurierungshandbuch", gibt es jetzt in einem Band für nur 39,95 EUR! Geballtes Expertenwissen auf über 300 Seiten! Unverzichtbar für Hobby-Schrauber und Restaurateure Basiswissen über Oldtimer Restauration Leicht verständlicher Text und viele Detailfotos Grundlegendes Werk für alle Oldtimer-Besitzer Dieser zuverlässige und hilfreiche Ratgeber wendet sich an Anfänger wie an Fortgeschrittene. Trauen Sie sich – unsere Expertentipps helfen Ihnen durch die Restaurierung Ihres Schätzchens. Man kann seinen Oldtimer restaurieren lassen, viele Besitzer schätzen aber gerade das Selbstmachen. Und es ist erstaunlich, was selbst ganz normale Hobby-Schrauber an alten Autos in Eigenregie reparieren und restaurieren können. In diesem Handbuch aus der beliebten Edition Oldtimer Markt erfahren Sie alles, was Sie wissen müssen. Das beginnt mit Tipps für den Kauf und führt über Einschätzung und Planung der Arbeiten bis hin zu echten Könnertipps. Ganz gleich, ob Elektrik, Kraftstoffanlage, Fahrwerk, Bremsen oder Karosserie – für alles gibt es eine Lösung, und die steht in diesem reich illustrierten Handbuch mit seinen sehr anschaulichen Erklärungen. Zahlreiche Tipps gelten dem Erhalt und der Wiederherstellung von Originalteilen. Da geht es nicht nur darum, das schnöde Auswechseln zu vermeiden – in manchen Fällen sind Ersatzteile schlicht nicht mehr zu bekommen. Das praktische Handbuch für Oldtimer-Freunde vermittelt solides Basiswissen rund um die Fahrzeugtechnik von automobilen Klassikern mit Hilfe klarer, leicht verständlicher Texte und anschaulichen Funktionsübersichten sowie Detailfotos der verschiedenen Bauteile und Arbeitsschritte. Das Restaurieren eines Klassikers kann ein sehr teures Unterfangen sein.39,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schoch, Marcel: Das ultimative Auto-Schrauberbuch - Oldtimer und YoungtimerDas ultimative Auto-Schrauberbuch - Oldtimer und Youngtimer , Reparatur - Wartung - Werkzeug , Transportsysteme > Autoteile & Zubehör , Erscheinungsjahr: 20240906, Produktform: Leinen, Autoren: Schoch, Marcel, Seitenzahl/Blattzahl: 288, Themenüberschrift: TRANSPORTATION / Automotive / General, Keyword: auto reparieren; buch oldtimer auto; oldtimer buch; oldtimer fachbuch; oldtimer geschenke; oldtimer kaufberatung; oldtimer ratgeber; oldtimer restaurieren, Fachschema: Auto / Bildband, Katalog, Test, Warengruppe: HC/Auto/Motorrad/Moped, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 296, Breite: 228, Höhe: 24, Gewicht: 1558, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Handbuch Oldtimer-RestaurierungAuf Vielfachen Wunsch Hat Heel Zwei Lange Vergriffene Handbücher Wieder Aufgelegt Und In Einem Band Zusammengefasst: Die Beiden Restaurier-bibeln Aus Der Reihe Edition Oldtimer Markt: 'oldtimer-bauteile Selbst Repariert' Und 'oldtimer...39,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
BMW oder Mercedes - Oldtimer oder Youngtimer?
Die Wahl zwischen BMW und Mercedes hängt von persönlichen Vorlieben und Bedürfnissen ab. Beide Marken haben eine lange Tradition und bieten hochwertige Fahrzeuge. Bei der Entscheidung zwischen Oldtimer und Youngtimer kommt es darauf an, ob man den Charme und die Herausforderungen eines älteren Fahrzeugs schätzt oder lieber ein etwas moderneres Modell bevorzugt, das möglicherweise noch einfacher zu warten und zu reparieren ist. **
Ähnliche Suchbegriffe für Botnet
-
Oldtimer & Youngtimer fotografierenDieses Buch zeigt in Wort und Bild, wie Sie Fahrzeuge aller Art, auf zwei oder auf vier Rädern, fotografisch gekonnt in Szene setzen. Sie finden Anregungen und Tipps, wie und wo Sie geeignete (Kfz-)Modelle finden und wo Sie sie am besten ablichten. Erfahren Sie, welches Equipment Sie benötigen, was Sie beim Fotografieren beachten sollten und wie Sie Ihre Fotos bearbeiten. Erfolgreich Oldtimer fotografieren Blicken Sie dem Locationscout und Fotoproducer Charlie Dombrow über die Schulter und seien Sie dabei, wenn Profis der Branche professionelle Car-Shootings durchziehen. Sehen Sie, wie erfolgreiche Werbefotografen mit immensem Aufwand perfekte Bilder der neuesten Fahrzeug-Modelle schießen. Da Ihr Budget dazu jedoch vermutlich nicht ausreicht, übersetzt der Autor deren Technik für Sie und beweist, dass Fotokünstler mit Benzin im Blut auch bei angezogener Finanzbremse großartige ...29,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein zuverlässiger Alltags-Youngtimer/Oldtimer?
Ein zuverlässiger Alltags-Youngtimer/Oldtimer könnte beispielsweise der Volkswagen Golf der dritten Generation (Baujahr 1991-1997) sein. Dieses Modell gilt als robust und langlebig, mit einer breiten Verfügbarkeit von Ersatzteilen. Ein weiteres Beispiel wäre der Mercedes-Benz W124 (Baujahr 1984-1997), der für seine solide Bauweise und Zuverlässigkeit bekannt ist. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Ab wann gilt ein Auto als Oldtimer oder Youngtimer?
Ein Auto gilt in der Regel als Oldtimer, wenn es mindestens 30 Jahre alt ist und weitgehend im Originalzustand erhalten wurde. Ein Youngtimer hingegen ist in der Regel zwischen 20 und 30 Jahre alt und kann sowohl im Originalzustand als auch modifiziert sein. Die genaue Definition kann jedoch je nach Land und individuellen Kriterien variieren. **
-
Wann ist ein Fahrzeug ein Youngtimer?
Ein Fahrzeug wird in der Regel als Youngtimer bezeichnet, wenn es zwischen 20 und 30 Jahren alt ist. In dieser Zeit hat es bereits einen gewissen historischen Wert erlangt, aber ist noch nicht so alt, um als Oldtimer zu gelten. Youngtimer zeichnen sich oft durch ein zeitgenössisches Design und Technologie aus, das sie von modernen Fahrzeugen unterscheidet. Sie erfreuen sich bei Liebhabern und Sammlern großer Beliebtheit und werden oft als Investition betrachtet. Die Bezeichnung Youngtimer kann je nach Land und Kultur unterschiedlich interpretiert werden, aber im Allgemeinen bezieht sie sich auf Fahrzeuge, die sich in einem Übergangsstadium zwischen neu und alt befinden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.